जगातील सर्वात मोठ्या क्रिप्टोकरन्सी एक्सचेंजवर झालेल्या मोठ्या सायबर चोरीमुळे डिजिटल मालमत्तेची सुरक्षा, सरकार-पुरस्कृत- हॅकिंग आणि गुंतवणूकदार संरक्षण याबद्दल प्रश्न निर्माण झाले आहेत. भारताच्या दृष्टीने ही घटना म्हणजे ‘आर्थिक नवकल्पनांना अधिक मजबूत सायबरसुरक्षा आणि नियामक संरक्षणाची जोड मिळाली पाहिजे’, हे दर्शवणारा एक इशारा आहे.
या चोरीचे प्रमाण थक्क करणारे आहे. क्रिप्टोकरन्सीच्या इतिहासातील सर्वात मोठी चोरी म्हणून वर्णन केल्या जाणाऱ्या या घटनेत, हॅकर्सनी जगातील सर्वात मोठे क्रिप्टोकरन्सी एक्सचेंज असलेल्या बायनान्समधून सुमारे ६.३ अब्ज डॉलर्स (अंदाजे ५५,००० कोटी रुपये) लंपास केल्याचे सांगितले जाते. बहुतांश रक्कम २९ ऑक्टोबर २०२६ रोजी अवघ्या २० मिनिटांत हलवण्यात आली. या घटनेमुळे जागतिक क्रिप्टो उद्योगात खळबळ उडाली असून, लाखो लोक आपली डिजिटल मालमत्ता ज्या प्लॅटफॉर्मवर सोपवतात त्यांच्या सुरक्षेबद्दल अस्वस्थ करणारे प्रश्न उभे राहिले आहेत.
मात्र चोरीला गेलेली रक्कम या पलीकडेही एक महत्त्वाचा मुद्दा यात आहे. तो असा की, परस्परांशी अधिकाधिक जोडल्या जाणाऱ्या वित्तीय व्यवस्था असुरक्षित असणे; ज्यामुळे एखादा हॅक झालेला संगणक किंवा ज्याचा गैरवापर केला गेला असा सुरक्षा प्रोटोकॉल यामुळे अब्जावधी डॉलर्स धोक्यात येऊ शकतात.
ही चोरी कशी घडली?
एका अभियंत्याच्या हॅक झालेल्या लॅपटॉपमधून हल्लेखोरांनी प्रवेश मिळवला असावा, असा बायनान्सला सुरुवातीला संशय होता. पण त्यानंतरच्या तपासात आणखी काही ठिकाणी संरक्षणव्यवस्थेला तडा गेल्याचे समोर आले असे सांगितले जाते. ब्लॉकचेन इंटेलिजन्स कंपन्यांच्या मते, हल्लेखोरांनी एक्सचेंजच्या अंतर्गत व्यवहार-अधिकृतीकरण (ट्रान्झॅक्शन-ऑथोरायझेशन) पायाभूत सुविधेतील त्रुटींचा फायदा घेतला, आणि त्यामुळे त्यांना बायनान्सच्या नियंत्रणातील वॉलेट्समधून निधी हलवता आला.
या हल्ल्यात सुमारे १० ब्लॉकचेन नेटवर्क्सचा समावेश असल्याचे सांगितले जाते. ही गोष्ट अतिशय गंभीर आहे, कारण क्रिप्टोकरन्सी व्यवहार विकेंद्रित डिजिटल खातेवह्यांवर नोंदवले जातात, परंतु ग्राहकांची मालमत्ता सांभाळणारे एक्सचेंज हे बहुधा एका केंद्रीकृत प्रणालींमार्फत चालतात.
सोप्या शब्दांत सांगायचे तर, ब्लॉकचेन तंत्रज्ञान विकेंद्रित असले तरी, ज्या पायाभूत सुविधेद्वारे लाखो उपभोक्ते क्रिप्टोकरन्सी खरेदी, विक्री आणि साठवणूक करतात ती विकेंद्रित असेलच असे नाही. त्या पायाभूत सुविधेवरील यशस्वी हल्ल्याचे परिणाम विनाशकारी ठरू शकतात.
ब्लॉकचेन इंटेलिजन्स कंपन्या TRM Labs आणि Chainalysis यांनी हे कृत्य उत्तर कोरियाशी संबंधित हॅकिंग गटांचे असल्याचे म्हटले आहे. मात्र, बायनान्सने हल्लेखोरांची ओळख स्वतंत्रपणे पुष्टी केलेली नाही.
उत्तर कोरियाची ‘सायबर आर्मी’
उत्तर कोरियाने सायबर गुन्हेगारीलाच आता आपल्या राज्यशक्तीचे साधन बनवले आहे. लाझारस ग्रुप आणि त्याच्याशी संलग्न ‘ट्रेडरट्रेटर’ (Trader Traitor) हे युनिट अशी त्यांची काही हॅकिंग नेटवर्क्स जगातील काही सर्वात मोठ्या क्रिप्टोकरन्सी चोऱ्या करत असल्याचा संशय आहे. हे गट प्रामुख्याने सरकारच्या पाठिंब्याने कार्यरत असल्यामुळे वैयक्तिक लाभासाठी काम करणाऱ्या पारंपरिक सायबर गुन्हेगारांपेक्षा वेगळे ठरतात.
सायबरसुरक्षा संस्था आणि ब्लॉकचेन तपास अधिकाऱ्यांनी त्यांच्या कारवायांचा संबंध कायम आंतरराष्ट्रीय निर्बंधांना न जुमानता परकीय चलन मिळवण्याच्या उत्तर कोरियाच्या प्रयत्नांशी जोडला आहे. चोरलेली क्रिप्टोकरन्सी डिजिटल वॉलेट्स, एक्सचेंज आणि मध्यस्थांच्या गुंतागुंतीच्या जाळ्यातून फिरवली जाते, जेणेकरून तिचे मूळ लपवता येईल आणि नंतर तिचे वापरण्यायोग्य निधीत रूपांतर करता येईल, असा आरोप आहे.
या घटनांचे परिणाम केवळ आर्थिक गुन्हेगारी या मुद्याच्या पलीकडेही दूरगामी आहेत. या कारवायांमधून मिळणारा पैसा उत्तर कोरियाच्या अण्वस्त्र आणि बॅलिस्टिक क्षेपणास्त्र कार्यक्रमांसाठी पुरवतो, असा इशारा आंतरराष्ट्रीय अन्वेषण अधिकाऱ्यांनी वारंवार दिला आहे. २०२४ च्या एका संयुक्त राष्ट्रांच्या मूल्यांकनात २०१७ ते २०२३ दरम्यान क्रिप्टोकरन्सीशी संबंधित कंपन्यांवरील ५८ संशयित सायबर हल्ल्यांचा अभ्यास करण्यात आला, ज्यात अंदाजे ३ अब्ज डॉलर्सचा समावेश होता. २०२५ मधील बायबिट (Bybit) चोरी, ज्यात सुमारे १.५ अब्ज डॉलर्स चोरीला गेले, त्यासाठी देखील एफबीआयने उत्तर कोरियाला जबाबदार धरले होते. बायनान्स मधील कारवाईवरून असा संशय घेण्यास वाव आहे की ही हॅकिंग नेटवर्क्स अधिकाधिक महत्त्वाकांक्षी आणि अत्याधुनिक होत आहेत.
भारताने याकडे एक व्यापक धोरणात्मक चिंता म्हणून पाहणे अत्यावशेक ठरणार आहे, कारण सायबर हल्ले आता केवळ डेटा चोरी किंवा संगणक प्रणाली विस्कळीत करण्यापुरते मर्यादित राहिलेले नाहीत. ते आर्थिक युद्धाचे, निर्बंधांना बगल देण्याचे आणि लष्करी क्षमतांना निधी पुरवण्याचे साधन बनू शकतात, ही शक्यता देखील लक्षात घ्यावी लागेल.
पैशाचा मागोवा
या घटनेनंतर बायनान्सने ठेवी आणि पैसे काढणे तात्पुरते स्थगित केले आणि वापरकर्त्यांच्या नुकसानीची भरपाई करणार असल्याचे सांगितले. टेदर (Tether) आणि सर्कल (Circle) या स्टेबलकॉइन इश्यूअर्ससह इतर क्रिप्टोकरन्सी कंपन्यांच्या सहकार्याने बाधित निधीपैकी सुमारे ३ अब्ज डॉलर्स गोठवण्यात आल्याचे सांगितले जाते.
उर्वरित रकमेचे आव्हान अधिक गुंतागुंतीचे आहे. क्रिप्टोकरन्सी हस्तांतरण पारंपरिक बँक व्यवहारांप्रमाणे केंद्रीय बँकिंग व्यवस्थेतून न जाता आंतरराष्ट्रीय नेटवर्क्सवरून फिरू शकते. अनेक ब्लॉकचेनवर व्यवहारांचा मागोवा सार्वजनिकरित्या घेता येत असला, तरी प्राप्तकर्त्या वॉलेट्सवर नियंत्रण ठेवणाऱ्या व्यक्तींची ओळख पटवणे आणि मालमत्ता परत मिळवणे ही दोन वेगवेगळी आव्हाने आहेत.
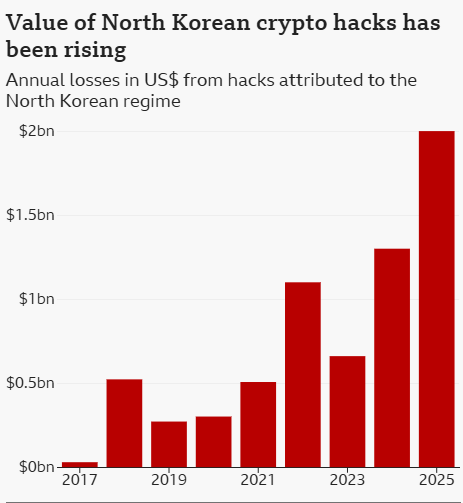
उत्तर कोरियासाठी निधी उभारण्यासाठी क्रिप्टो चोरीचा वापर होत असल्याबद्दलही तपास अधिकाऱ्यांनी चिंता व्यक्त केली आहे, कारण त्या देशावर याने मोठे आंतरराष्ट्रीय निर्बंध आहेत. अशा कारवायांमुळे सायबर गुन्हेगारी ही केवळ आर्थिक गुन्हेगारी न राहता राष्ट्रीय सुरक्षेचा प्रश्न बनेल अशी शक्यता वर्तवता येते.
भारताने याकडे लक्ष का द्यावे?
ही घटना केवळ परदेशातील क्रिप्टो गुंतवणूकदारांवर परिणाम करणारी दूरची समस्या आहे, असे भारताला म्हणता येणार नाही. भारताची विस्तारत असलेली डिजिटल पेमेंट परिसंस्था, डिजिटल मालमत्तेतील वाढता सहभाग आणि तंत्रज्ञानावर आधारित वित्तीय सेवांवरील वाढते अवलंबित्व यामुळे सायबरसुरक्षा ही महत्त्वाची राष्ट्रीय प्राथमिकता ठरते.
भारताने व्हर्च्युअल डिजिटल असेट (VDA) सेवा पुरवठादारांना मनी लॉन्ड्रिंगविरोधी चौकटीत आणण्यासाठी पावले उचलली आहेत. प्रिव्हेन्शन ऑफ मनी लॉन्ड्रिंग ॲक्ट (PMLA) अंतर्गत, क्रिप्टो एक्सचेंज आणि इतर समाविष्ट सेवा पुरवठादारांना फायनान्शियल इंटेलिजन्स युनिट-इंडिया (FIU-IND) कडे नोंदणी करणे आणि लागू असलेल्या अहवाल व ग्राहक पडताळणी आवश्यकतांचे पालन करणे बंधनकारक आहे.
सरकारने व्हर्च्युअल डिजिटल मालमत्तेसाठी कर चौकटही लागू केली आहे, ज्यात विशिष्ट उत्पन्नावर ३०% कर आणि पात्र हस्तांतरणांवर १% स्रोतावर कर कपात (TDS) यांचा समावेश आहे.
या उपाययोजनांमुळे आर्थिक व्यवहारांचा मागोवा घेणे आणि नियामक देखरेख सुधारते. मात्र, बायनान्स घटनेतून एक महत्त्वाचा फरक अधोरेखित होतो: मनी लॉन्ड्रिंगविरोधी आवश्यकतांचे पालन केल्याने सायबर हल्ल्यांपासून संरक्षणाची आपोआप हमी मिळत नाही. गुंतवणूकदार संरक्षण, डिजिटल मालमत्तेची सुरक्षित साठवणूक, अंतर्गत प्रवेश नियंत्रण आणि पारदर्शक घटना-अहवाल यांकडेही तितक्याच गांभीर्याने लक्ष देणे आवश्यक आहे.
भारतीय गुंतवणूकदारांसाठीही धडा तितकाच महत्त्वाचा आहे. क्रिप्टोकरन्सी एक्सचेंजचा आकार किंवा जागतिक प्रतिष्ठा ही सुरक्षिततेची हमी समजू नये. आपली मालमत्ता कुठे ठेवली आहे, प्लॅटफॉर्म त्यांच्या वॉलेट्सचे संरक्षण कसे करतात आणि एक्सचेंज हॅक झाल्यास कोणती सुरक्षा उपाययोजना उपलब्ध आहे, हे गुंतवणूकदारांनी समजून घेतले पाहिजे.
मोठा धडा: तंत्रज्ञानाला जबाबदारीची जोड हवी
बायनान्स सुरक्षाभंगातून जागतिक क्रिप्टो अर्थव्यवस्थेतील एक मूलभूत विरोधाभास उघड होतो. विकेंद्रित तंत्रज्ञानाद्वारे आर्थिक स्वातंत्र्याचे वचन दिले जाते, तरीही लाखो वापरकर्ते मोजक्या मोठ्या एक्सचेंजवर आणि त्यांच्या अंतर्गत सुरक्षा प्रणालींवर अवलंबून राहतात.
भारताच्या डिजिटल महत्त्वाकांक्षांसाठी तांत्रिक नवकल्पनेबरोबरच संस्थात्मक जबाबदारीही आवश्यक आहे. देश जागतिक डिजिटल अर्थव्यवस्था म्हणून आपले स्थान मजबूत करत असताना, सायबरसुरक्षा ही नंतर विचारात घ्यायची बाब राहता कामा नये.
६.३ अब्ज डॉलर्सची ही चोरी एक इशारा आहे: डिजिटल वित्ताचे भवितव्य केवळ जलद व्यवहारांवर किंवा व्यापक स्वीकारावर अवलंबून नसेल, तर लोकांचा पैसा सांभाळणाऱ्या प्रणाली अधिकाधिक अत्याधुनिक होत जाणाऱ्या हल्ल्यांना तोंड देऊ शकतात का, यावरही ते अवलंबून असेल.
